只读链接为何仍可能外泄?
TOPIC SOURCE
多人协作编辑表格时,如何设置权限并管理版本记录
很多人看到“只读链接”,就以为内容只能看、不能带走。其实“只读”管的是能不能改原文件,不等于能不能传播里面的信息。像把资料放进玻璃柜,路人不能动柜里的东西,却仍然看得见;看过的人也可能转发链接、截图,或把内容抄出去。
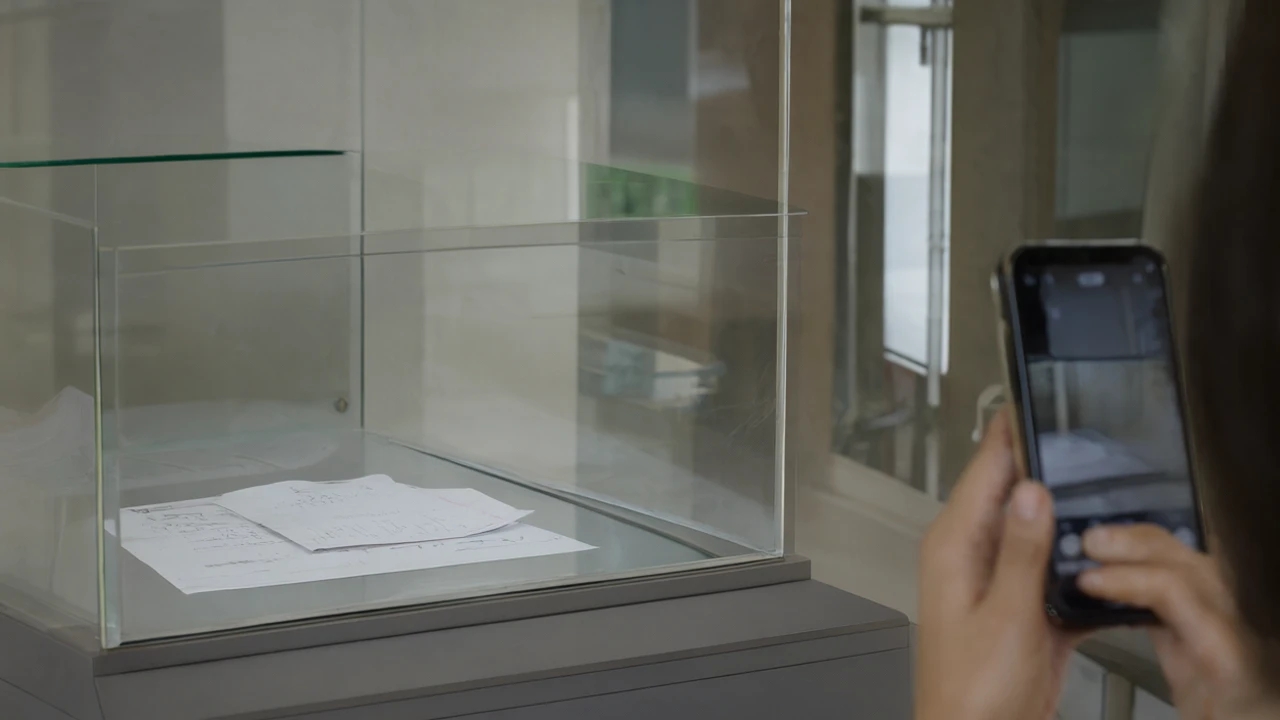
链接本身可能成为入口
如果链接可以被多人打开,拿到链接的人就可能继续分享给别人。即使没有编辑权限,内容仍然暴露在每个有权查看的人面前;如果链接设置成公开可访问,风险就不只来自原本打算邀请的协作者。只读降低了误改风险,却没有自动划定“谁能看”。
关闭下载、复制或转发等权限,能减少一部分顺手带走内容的情况,但不能保证信息无法被保存。权限设置更像门禁,不是防偷拍的墙:有些限制能挡住常见操作,却挡不住别人用其他方式记录所看到的内容。
分享前先想清楚谁需要看
比较稳妥的做法,是优先邀请明确的协作者,而不是把链接发到更大的范围;确实要用链接时,再核对访问范围和附加权限。还要看看表格里是否包含不必分享的个人信息、内部备注或敏感数据。若某些内容不该被所有查看者看到,单靠“只读”并不能解决,最好先删去或拆分。
判断一条链接是否安全,关键不是只看它能不能编辑,而是看谁能打开、打开后能看到什么,以及内容被再次传出去后会有什么影响。只读是一道防误操作的限制,不是保密承诺。
参与讨论
暂无评论,快来发表你的观点吧!